精华速览
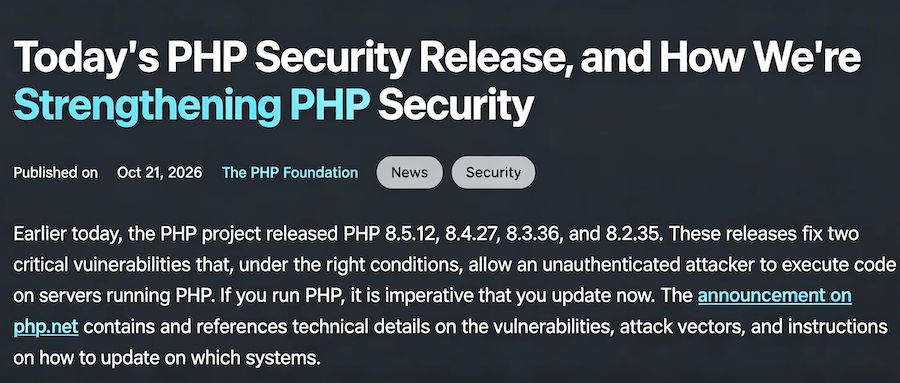
PHP项目于10月21日发布安全更新,修复两项可导致远程代码执行的严重漏洞,CVSS 4.0评分均为9.2。漏洞涉及内存耗尽引发的内存损坏和过期全局状态导致的释放后使用问题,在Apache mod_php等环境下攻击者无需身份验证即可触发。此次排查由OpenAI的Patch the Planet项目提供支持,安全公司Calif、Wiz和Cloudflare参与协调。PHP已发布8.5.12、8.4.27、8.3.36和8.2.35四个维护版本,建议所有处理Web请求的PHP环境尽快升级。事件也显示,AI能加速漏洞发现,但修复、兼容性评估和版本发布仍依赖有限的核心维护团队。
要点透视
- 两项漏洞编号为CVE-2026-109618和CVE-2026-109619,CVSS 4.0评分均为9.2,均涉及PHP底层内存管理与错误处理机制。
- 第一项漏洞与内存耗尽引发的内存损坏有关,在Apache mod_php默认配置下已验证无需身份验证的远程代码执行;PHP-FPM环境也确认存在风险。
- 第二项漏洞涉及过期全局状态与释放后使用问题,同一工作进程处理后续请求时可能访问已释放内存,研究人员已在实际场景中验证远程代码执行。
- 受影响运行环境包括PHP-FPM、Apache mod_php、php-cgi、FrankenPHP和LiteSpeed,其中Apache mod_php风险最高。
- PHP项目于10月21日发布8.5.12、8.4.27、8.3.36和8.2.35四个维护版本,原定10月22日的更新因漏洞编号提前在网络传播而提前一天。
- 2024年PHP外部安全审计由Quarkslab执行,核心开发人员当时已发现内存耗尽异常迹象,但因兼容性和资源限制修复多次停滞。
- 2026年8月11日Calif研究人员报告完整远程代码执行路径,OpenAI同日独立报告相同根因,Wiz于8月24日提交相关发现。
- PHP基金会自2026年7月1日以来发布15个CVE公告,同时处理了100多份无效、重复或无法复现的安全报告。
文章拆解
这次PHP漏洞事件的核心逻辑在于:一个早在2024年外部审计中就被注意到的内存耗尽异常,因缺乏明确的远程代码执行路径和底层开发资源,长期未能彻底修复。直到2026年7月PHP基金会将项目纳入OpenAI的Patch the Planet计划,Calif、OpenAI和Wiz从不同路径独立报告了相同根因的可利用方式,PHP团队才得以确认问题的完整影响并集中投入修复。这说明漏洞发现与漏洞修复之间存在明显的时间差和资源差,AI辅助研究压缩了前者,却未自动解决后者。
从影响面看,PHP广泛用于政府服务、在线商店、银行和媒体网站,而两项漏洞几乎涉及每个Web请求都会经过的核心代码路径。Apache mod_php环境风险最高,攻击者可在应用程序代码运行前触发攻击;PHP-FPM等环境同样存在已验证的远程代码执行风险。官方虽提供临时缓解措施,但明确不能替代完整升级,因此对仍运行旧版本的系统而言,升级窗口期内的暴露风险值得警惕。
此次事件还暴露了开源安全维护的结构性压力。PHP底层安全工作依赖规模有限的核心开发者团队和基金会资金支持,修复需在安全性、向后兼容性、运行性能和大量第三方扩展之间权衡。AI工具可以协助验证报告、归并相同根因的问题,但最终判断、补丁开发和兼容性测试仍由专业人员完成。随着AI辅助研究增多,安全团队还需投入更多精力筛选无效或重复报告,这反而可能加重维护负担。
值得关注的变量包括:各软件分发方和服务提供商能否在补丁发布后快速完成更新包适配;仍使用PHP 8.2等旧维护版本的用户是否会及时升级;以及OpenAI提出的重大漏洞协同响应框架能否在更多开源项目中落地。潜在风险在于,漏洞编号在官方发布前已于网络论坛和社交媒体传播,且伴随错误信息,这可能干扰企业判断并缩短防御者窗口期。AI能否持续为开源维护团队带来足够的工程资源支持,尚待确认。

暂无评论。