精华速览
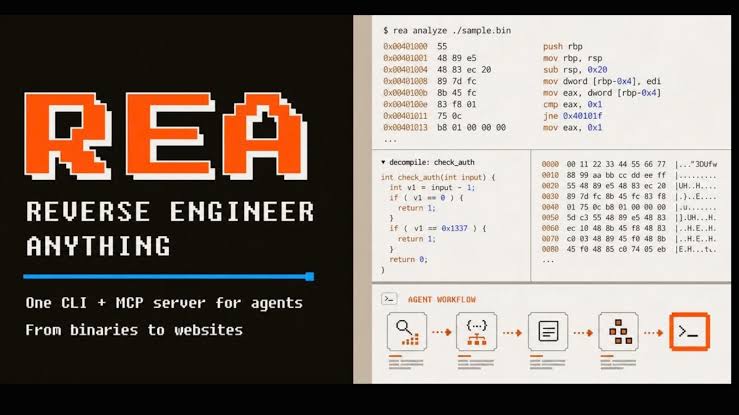
AI逆向工程工具REA(Reverse Engineer Anything)在10月6日至12日间GitHub星标从不足1万飙升至超11万,日均增长约1.7万,引发开发者圈广泛关注。该工具通过MCP协议将Ghidra、IDA等逆向工具接入Claude Code、Codex等AI智能体,用户只需一句指令即可让AI分析二进制程序并还原功能。同期,多款老游戏如《GTA5》《光环》被AI逆向后在浏览器中运行,但迅速遭发行商下架。尽管技术门槛大幅降低,职业逆向工程师普遍认为REA并非技术突破,且其将逆向与重建功能合一的模式绕过了传统净室开发隔离机制,带来商业秘密、版权及合同层面的法律风险,最终责任落在用户身上。
要点透视
- REA项目在10月6日GitHub星标不足1万,10月12日已超11万,6天增长约10万,日均约1.7万。
- REA通过MCP协议接入Claude Code、Codex、Cursor等AI智能体,可调用Ghidra、IDA、Hopper、JADX等工具分析二进制、安卓APK及Electron应用。
- 逆向开发者Maurice Heumann使用十几个Claude Code和Codex智能体并行工作,将一款射击游戏99%的函数还原为C++源码,其中83%编译后与原程序逐字节一致,但使用的是Hex-Rays官方MCP而非REA。
- 10月6日一个可在浏览器玩《GTA5》的网站上线后数小时被下架,Rockstar、Activision、Bethesda法务已撤下自家游戏的浏览器版本。
- 最高人民法院2020年司法解释明确,对公开渠道取得的产品进行拆卸、测绘、分析获取技术信息不侵犯商业秘密;《著作权法》第五十条将计算机软件反向工程研究列为可避开技术措施的情形。
- 2003年美国Bowers诉Baystate案中,联邦巡回上诉法院认定软件许可中禁止逆向条款有效,逆向后做竞品的一方按违约赔偿;欧盟则规定禁止为互操作而反编译的合同条款无效。
- REA将读反编译结果和写新代码交给同一智能体,缺少传统净室开发中隔离两组人员的“墙”,Hacker News用户称其为“洗知识产权”。
- REA声明分析在本机运行,但智能体需将反编译代码片段、调用关系和字符串发送给模型服务商,可能违反保密协议;模型服务商也会对某些分析施加限制。
文章拆解
REA的爆发并非技术上的从零到一。让AI接入Ghidra、IDA等逆向工具的开源项目如GhidraMCP、IDA Pro MCP早在去年就已出现,逆向专家Duncan Ogilvie曾用IDA的MCP插件约一小时解完谷歌Flare-On全部题目。REA真正的变化在于把配置流程压缩成一行命令,将原本需要专业逆向知识才能操作的工具链,交到了大量AI博主和普通开发者手中。推上热榜的不是安全圈,而是AI社区,这标志着逆向工程从专家手艺向大众化工具迁移。
这种门槛降低带来的核心矛盾,在于“分析”与“重建”被同一智能体无缝衔接。传统净室开发要求一组人拆解产品只写功能说明书,另一组从未接触原代码的人据此重写,中间隔离墙是法律抗辩的关键证据。REA让同一个智能体既读反编译结果又写新代码,实质上拆除了这道墙。版权法保护代码表达而不保护功能思想,单从版权看复刻功能不违法,但一旦被认定接触过原代码,独立创作的抗辩就难以成立。游戏圈的字节级匹配反编译更将这一风险推到极端,其目标恰恰是“写得和你一模一样”。
法律风险分布在三个层面:商业秘密、版权和合同。中国司法解释和《著作权法》为逆向研究留出了空间,但商业软件用户协议普遍禁止反编译,美国法院曾认定此类条款有效,欧盟则相反。REA免责声明将“重建”列入合法用途,但这一表述找不到对应的法律豁免。更隐蔽的风险在数据流动:工具虽在本机运行,但反编译代码片段和字符串需发送给模型服务商,若涉及客户软件或保密协议,用户可能直接违约。模型服务商虽会拦截部分请求,但标准不透明。
对做App的开发者而言,Elias Bachaalany的建议值得重视:只要程序跑在用户手里就能被拆开,关键逻辑应放到服务器上。REA本身也可能面临监管追问——《著作权法》第五十条在列出豁免后明确禁止向他人提供避开技术措施的技术或部件,将逆向能力打包成一行命令分发给十几万人是否触碰这一红线,尚待确认。目前职业逆向圈讨论多聚焦能力与工具,合规议题鲜少被提及,但REA的用户在发出指令前,或许需要先读完那份把责任完全留给自己的免责声明。

暂无评论。